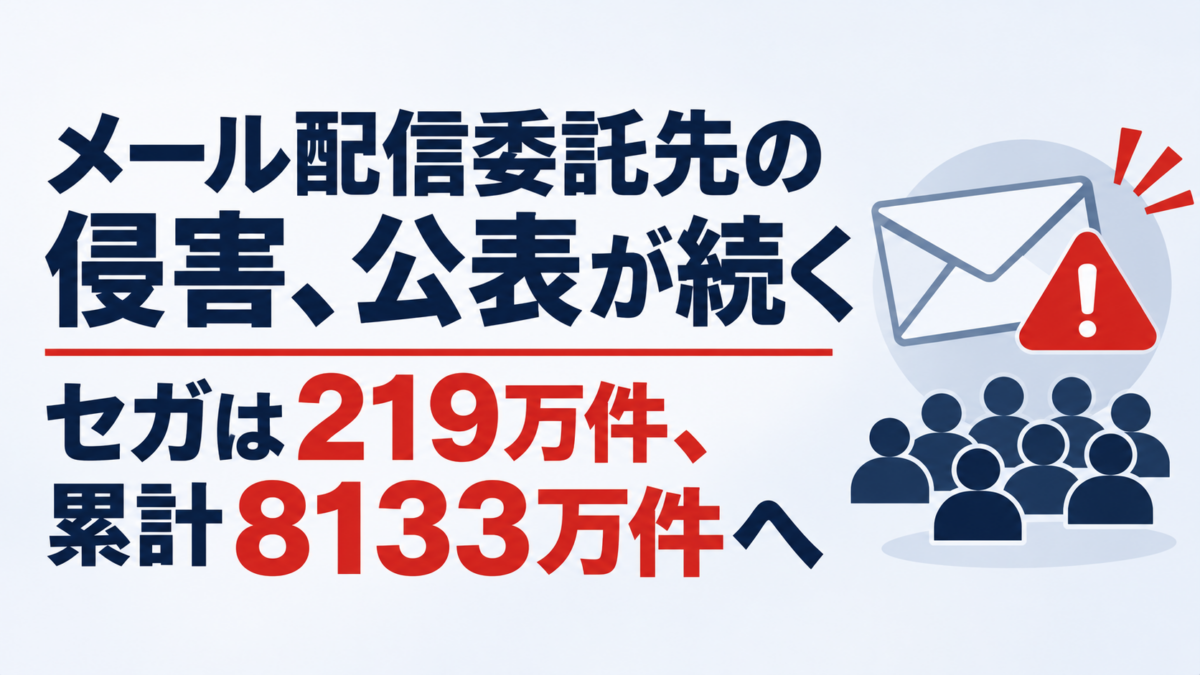
アララのメール配信サービス「アララ メッセージ」への不正アクセスで、顧客情報の漏えいを公表する企業が増えている。セガとセガ フェイブは2026年11月9日、メールマガジンの配信先のメールアドレス219万6044件が流出したと公表した。アララは11月6日、重複を除いた漏えい件数が8132万9467件に達し、影響を受ける可能性のある取引先が最大約380社に及ぶとしている。
背景
アララの公表によると、経緯はこうだ。10月28日から30日にかけて、同社のドメインから、カード会社をかたる不審なメールが最大約713万通送信された。件名には利用内容の確認を求める文言が使われた。同社は10月29日に第1報を出し、警察と監督官庁へ届け出た。10月31日にアララ メッセージの全サービスを停止。11月2日に第2報、11月6日に第3報を公表している。
第3報の内訳は3つに分かれる。アララ メッセージ経由が7810万2937件、共用環境が284万2400件、第3報で新たに判明した別のクラウド環境が324万9492件である。共用環境の件数は、第2報の338万6187件から下方修正された。取引先によっては、氏名、性別、生年月日、電話番号、会員ID、住所が含まれる場合があるとした。クレジットカード番号は保有していないとしている。
侵入経路は外部の専門家を入れて調査中で、公表されていない。再開時期も未定で、アララは再開には侵入経路の封鎖、外部による安全性の確認、取引先の認証情報の再設定が必要だとしている。
公表は11月9日時点でも続いている。小売では、ビックカメラグループが11月2日に第1報、11月6日に第2報を公表した。
事業者への影響
この件の重さは、自社が侵害されていなくても公表の当事者になる点にある。セガの公表文は、侵害を受けたのはアララのシステムであり、同社のメールマガジンの配信に使われていたと説明している。読者の多くは、メール配信、MA、レビュー依頼、カート、決済のいずれかで外部に顧客データを渡している。
明日から着手できることは3つある。
- 顧客データを渡している外部の委託先を、サービス単位で一覧にする
- 各委託先に渡している項目を確認する。メールアドレスだけか、氏名や生年月日、会員IDまで渡しているか
- 契約に、事故時の報告の期限と、公表や監督官庁への報告をどちらが主導するかの取り決めがあるかを見る
2点目が効く。アララは、取引先によって氏名や生年月日が含まれる場合があるとしている。預けている項目が多いほど、同じ侵害で公表しなければならない範囲が広がる。配信のために氏名や生年月日まで渡しているなら、その必要があるかを見直す余地がある。
3点目は段取りの話である。セガは、アララの提案を受けて個人情報保護委員会へ共同で報告する予定だとしている。委託先が主導する形があり得ることを、あらかじめ把握しておきたい。
販促面の備えも要る。アララはサービスを停止しており、同社経由の配信は止まっている。メールが主要なチャネルなら、代替手段と顧客への説明を用意することになる。
数字の扱いにも注意が要る。アララは件数がメールアドレスの数で人数ではないとしている。件数をそのまま被害人数として説明すると、後で訂正することになる。
今後の見通し
アララは、漏えい件数と原因、再発防止の進捗について随時公表するとしている。件数はさらに増える可能性がある。影響を受ける取引先が最大約380社とされていることから、公表する企業も増えるとみられる。サービスの再開時期は示されていない。
出典
- 株式会社セガ「業務委託企業への不正アクセスによる個人情報流出に関するお詫びとお知らせ」(2026年11月9日) https://www.sega.co.jp/release/261109_1.html
- アララ株式会社「『アララメッセージ』への不正アクセスに関するお詫びと今後の対応について」(第3報、2026年11月6日) https://www.arara.com/news/info/20261106_arara
- 株式会社ビックカメラ「お詫びとお知らせ」一覧(第1報2026年11月2日、第2報2026年11月6日) https://www.biccamera.com/bc/c/info/report/list.jsp
- ネットショップ担当者フォーラム「ビックカメラ、業務委託先が不正アクセス被害でメルマガ受信者1520万件の顧客情報の漏えい確認」(2026年11月9日) https://netshop.impress.co.jp/n/2026/11/09/17000