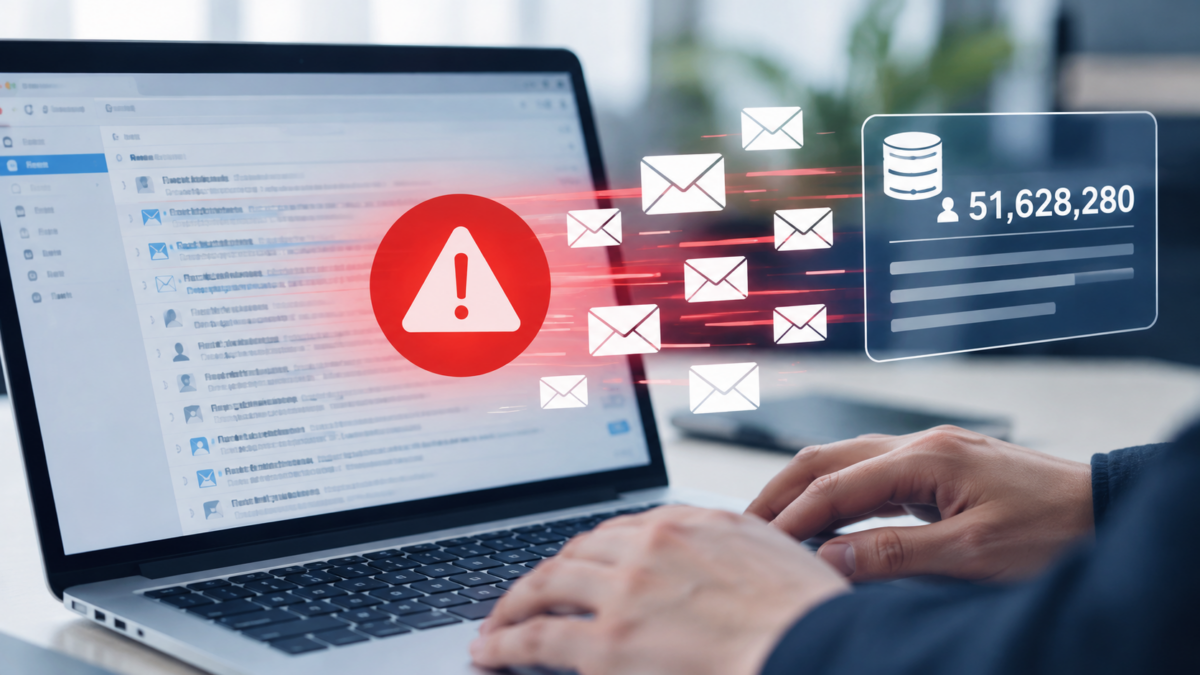
メール配信サービス「Cuenote」を提供するユミルリンク(東証グロース、4372)は2026年10月26日、自社システムへの不正アクセスに関する第二報を適時開示した。情報漏えいのおそれがある件数は延べ5,162万8,280件、対象は50システムに広がった。10月19日の第一報では5システム・約900万件としていた。1週間で件数は5倍を超え、EC事業者の多くが外部に委ねているメール配信基盤の委託先リスクが、具体的な数字として示された。
背景
INTERNET Watchの報道によると、第二報で示された内訳は次のとおりだ。メール配信システム「Cuenote FC」では49システムからメールアドレスを含む情報が出力され、延べ5,162万8,280件に上る。契約管理の「Cuenote BASE」では1システムから、契約者の会社名・氏名・電話番号・メールアドレス計190件が出力された。不正アクセスの試行自体は81システム(複数社が使うもの3、単独利用78)で確認されている。このうち16システムは件数の調査が続いている。
経緯は、2026年10月16日に従業員が一部システムへの不正アクセスを発見したことに始まる。攻撃者はプログラムの脆弱性を突いてサポート担当者と品質管理担当者の認証情報を取得し、不正なプログラムを設置してデータベースから情報を出力した。さらに取得したセッション情報を使い、45システムに不正ログインしていた。第一報の5システムから45システムが積み増された形だ。
同社は2026年10月20日付で、自社ドメインを悪用し第三者を騙る迷惑メールへの注意喚起も出している。クレジットカード会社を装い「ご利用確認のお願い」といった件名で届く例が報告されている。
事業者への影響
自社で不正アクセスを受けていなくても、顧客に対しては自社が説明責任を負う。メルマガ、注文確認、発送通知、パスワード再設定といったメールの送信を外部サービスに委ねている事業者は、まず自社が影響対象かどうかを確認する段階にある。ユミルリンクは影響のある顧客には個別に連絡したとしており、連絡が来ていないかどうかの確認が出発点になる。
そのうえで、次の点が実務の論点になる。
- 配信基盤に預けている項目の棚卸し。メールアドレスだけか、氏名・購買履歴・会員IDまで渡しているか
- 配信リストを基盤側に常時置いたままにしているか、送信のたびに投入して消しているか
- 自社を装う不正メールを顧客が受け取った場合の告知文と問い合わせ窓口の準備
- SPF・DKIM・DMARCの設定状況と、配信事業者のドメインに依存している部分の洗い出し
メールアドレスの流出は、それ自体では決済に使えない。ただし配信元のドメインが悪用されると、顧客は「取引のある店からのメール」として開いてしまう。フィッシングの成功率が上がる点が、今回の実質的な危険だ。
今後の見通し
16システムで件数の調査が続いているため、総数は第三報でさらに増える可能性がある。ユミルリンクは現時点で情報の悪用は確認していないとしている。配信基盤やSaaSを経由した漏えいは、利用側の事業者が自力で検知できない。委託先の選定基準に、障害時の報告手順や影響範囲の特定能力を含める見直しが進むとみられる。
出典
- ユミルリンク株式会社「当社システムへの不正なアクセスに関するご報告(第二報)」適時開示、2026年10月26日 https://www.nikkei.com/nkd/disclosure/tdnr/20261026556277/
- INTERNET Watch「ユミルリンク、不正アクセスで情報漏えい件数を最大約5163万件と発表。対象が50システムに拡大」2026年10月26日 https://internet.watch.impress.co.jp/docs/news/2151309.html
- ユミルリンク株式会社「【注意喚起】当社ドメイン、第三者を騙った迷惑メールにご注意ください」2026年10月20日 https://www.ymir.co.jp/info/ymir-information20261020.html