ヤマト運輸は「クロネコ代金後払いサービス」への不正アクセスについて、調査結果を第4報として公表した。持ち出されたのは利用者約526万件、お届け先約5万件、加盟店約4100件の情報である。業界各紙は10月19日に相次いで報じた。
背景
ヤマト運輸が不正アクセスを確認したのは2026年9月28日である。同社は9月29日に初報、10月2日に第2報、10月9日にサービス再開の第3報を出し、10月16日に調査結果の第4報を公表した。
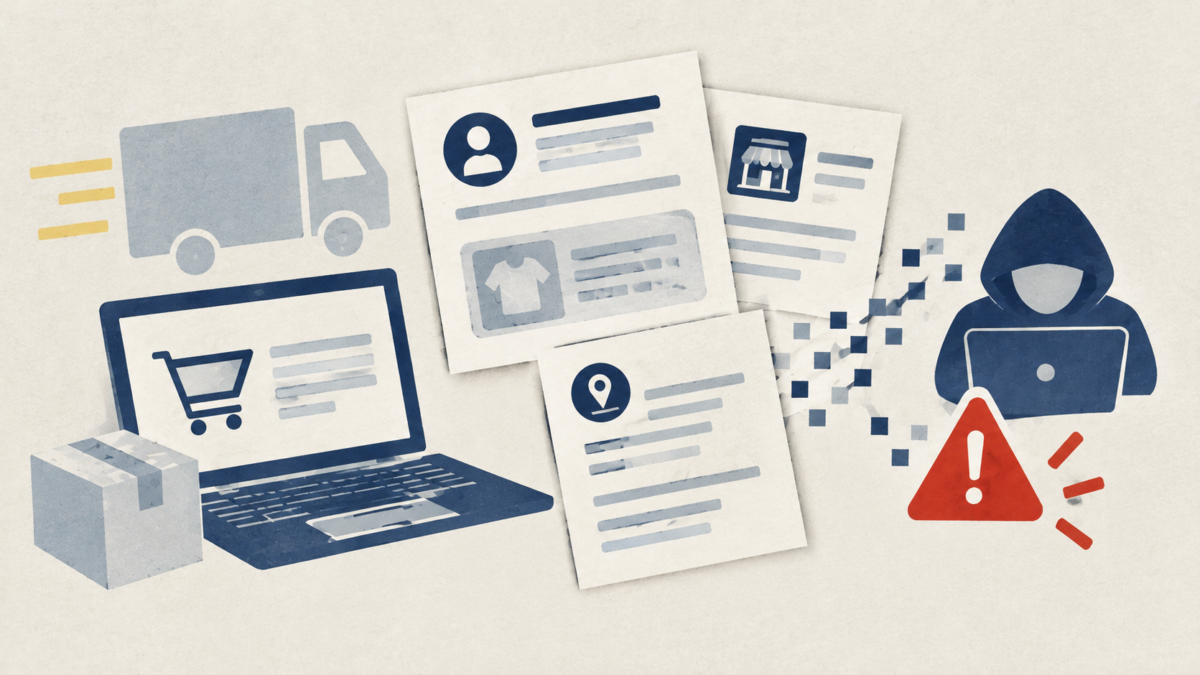
第4報によると、持ち出されたのは3区分の情報である。サービスを利用した顧客は約526万件で、対象期間は2018年10月1日から2026年9月28日まで。このうちメールアドレスを含むものが約49万件ある。項目は氏名、住所、電話番号、メールアドレス、商品明細(商品名、数量、単価など)、申込番号や受注日などの社内管理用情報である。
お届け先は約5万件で、2021年2月5日から2026年9月28日までが対象。氏名、住所、電話番号、送り状番号が含まれる。加盟店は約4100件で、加盟店名と加盟店コードが対象となった。
クレジットカード情報とパスワードは含まれていない。請求金額や債権残高、クロネコメンバーズなど他サービスの情報も対象外としている。一部の報道では約531万件という数字も使われているが、これは3区分を合算した水準に当たる。
事業者への影響
後払いを導入しているEC事業者には、2つの作業が生じる。
1つは顧客対応である。流出した項目に商品明細が含まれる。何をいつ買ったかが相手に渡っている状態で、注文内容を具体的に書いたフィッシングのメールやSMSが届く可能性がある。送り状番号も対象のため、配送状況を装う連絡にも注意が必要になる。問い合わせが来る前に、自社サイトでの告知文を用意しておきたい。
もう1つは加盟店情報の扱いだ。加盟店名と加盟店コードが約4100件分出ている。加盟店コードを本人確認の材料に使っている業務があれば、運用を見直す対象になる。ヤマト運輸を名乗る連絡で加盟店コードを示されても、それは真正性の証明にならない。
ヤマト運輸は対象者へ順次個別に連絡するとしている。登録情報の変更などで連絡が難しい場合は、第4報の公表をもって通知に代えるという。自社の顧客が個別連絡を受けているかどうかは事業者側では把握できない。問い合わせ窓口の体制を先に整える判断になる。
今後の見通し
同社は現時点で、流出情報の不正利用による二次被害は確認されていないとしている。ただし対象期間が8年に及ぶため、古い注文情報を使った連絡が後から出てくる可能性がある。
原因や侵入経路は第4報では公表されていない。再発防止策についても、外部専門機関の助言のもとで中長期的な対策を進めるという記述にとどまる。後払い決済は与信情報を扱うため、同種のサービスを提供する事業者への影響は、調査の詳細が出た段階で判断材料が増えるとみられる。
出典
- ヤマトホールディングス「【第4報】「クロネコ代金後払いサービス」への不正アクセスに関する調査結果と今後の対応について」2026年10月16日 https://www.yamato-hd.co.jp/important/info_260929_1.html
- ネットショップ担当者フォーラム「ヤマト運輸「クロネコ代金後払いサービス」への不正アクセス、顧客情報約526万件が流出」2026年10月19日 https://netshop.impress.co.jp/n/2026/10/19/16880